Le patrimoine informationnel d'une entreprise regroupe l'ensemble des données, documents et connaissances qu'elle détient et exploite au quotidien. Ces actifs stratégiques conditionnent directement la compétitivité, la résilience et la capacité d'innovation de l'organisation. Pourtant, leur gestion reste souvent négligée : selon des estimations sectorielles, 80 % des entreprises ne seraient pas préparées à gérer une crise d'information. Face à la multiplication des cyberattaques et au renforcement des obligations réglementaires, protéger et valoriser ces actifs informationnels n'est plus une option réservée aux grandes structures. Chaque dirigeant, chaque responsable informatique et chaque chef de projet doit comprendre les mesures concrètes à mettre en œuvre pour sécuriser ce que l'entreprise sait, produit et stocke.
Pourquoi le patrimoine informationnel d'une entreprise représente un actif stratégique
Le terme patrimoine informationnel désigne bien plus qu'une simple base de données. Il englobe les contrats clients, les brevets, les procédures internes, les données financières, les études de marché et les savoir-faire métier accumulés au fil des années. Ces éléments forment le socle sur lequel reposent les décisions stratégiques, les relations commerciales et la différenciation concurrentielle.
Une entreprise qui maîtrise son information prend de meilleures décisions. Elle anticipe les évolutions du marché, répond plus vite aux appels d'offres et fidélise ses clients grâce à une connaissance fine de leurs besoins. À l'inverse, une organisation qui sous-estime la valeur de ses données subit des pertes parfois irréversibles : fuite de savoir-faire vers la concurrence, non-conformité réglementaire, incapacité à reconstituer un historique après un incident.
La gouvernance de l'information — soit l'ensemble des processus de gestion et de contrôle de l'information au sein d'une organisation — garantit l'intégrité, la sécurité et la conformité de ces actifs. Sans gouvernance structurée, les données prolifèrent de manière anarchique. Des études sectorielles estiment qu'environ 50 % des données stockées par une entreprise ne sont jamais exploitées, ce qui génère des coûts de stockage inutiles et complique la recherche d'information pertinente.
Reconnaître la valeur stratégique de l'information, c'est aussi reconnaître sa fragilité. Un document mal classé, une base de données non sauvegardée, un accès non révoqué après le départ d'un collaborateur : chacun de ces événements peut compromettre des années de travail. La valeur d'un patrimoine informationnel se mesure autant à sa richesse qu'à sa protection.
Les principales menaces pesant sur les données d'entreprise
Les risques qui pèsent sur les données d'entreprise se sont considérablement diversifiés. Le ransomware reste la menace la plus médiatisée : des cybercriminels chiffrent les systèmes d'information et réclament une rançon pour en restituer l'accès. Des secteurs entiers — santé, industrie, collectivités — ont subi des interruptions d'activité de plusieurs semaines à cause de ces attaques.
Le phishing représente le vecteur d'entrée le plus fréquent. Un collaborateur clique sur un lien frauduleux, saisit ses identifiants sur une fausse page de connexion, et l'attaquant obtient un accès légitime au système d'information. La sophistication croissante de ces tentatives rend leur détection difficile, même pour des utilisateurs avertis.
À lire aussi : Développer une stratégie de branding forte pour se démarquer sur le marché
Les menaces internes sont souvent sous-estimées. Un salarié mécontent, un prestataire externe mal encadré ou simplement un employé négligent peut provoquer des fuites de données considérables. L'ANSSI (Agence nationale de la sécurité des systèmes d'information) souligne régulièrement que les incidents d'origine interne représentent une part significative des violations de données traitées chaque année.
Les erreurs humaines constituent une autre source de vulnérabilité. Mauvaise configuration d'un serveur cloud, envoi d'un fichier confidentiel au mauvais destinataire, suppression accidentelle d'une base de données : ces incidents surviennent dans toutes les organisations, quelle que soit leur taille. Sans procédures claires et sans outils adaptés, leur impact peut être dévastateur.
Enfin, l'obsolescence technologique fragilise le patrimoine informationnel. Des systèmes non mis à jour exposent l'entreprise à des vulnérabilités connues et exploitables. Maintenir un parc applicatif à jour n'est pas une contrainte technique secondaire — c'est une condition de survie numérique.
Meilleures pratiques pour protéger vos données
La protection des données repose sur une combinaison de mesures techniques, organisationnelles et humaines. Aucune de ces dimensions ne peut être ignorée sans fragiliser l'ensemble du dispositif.
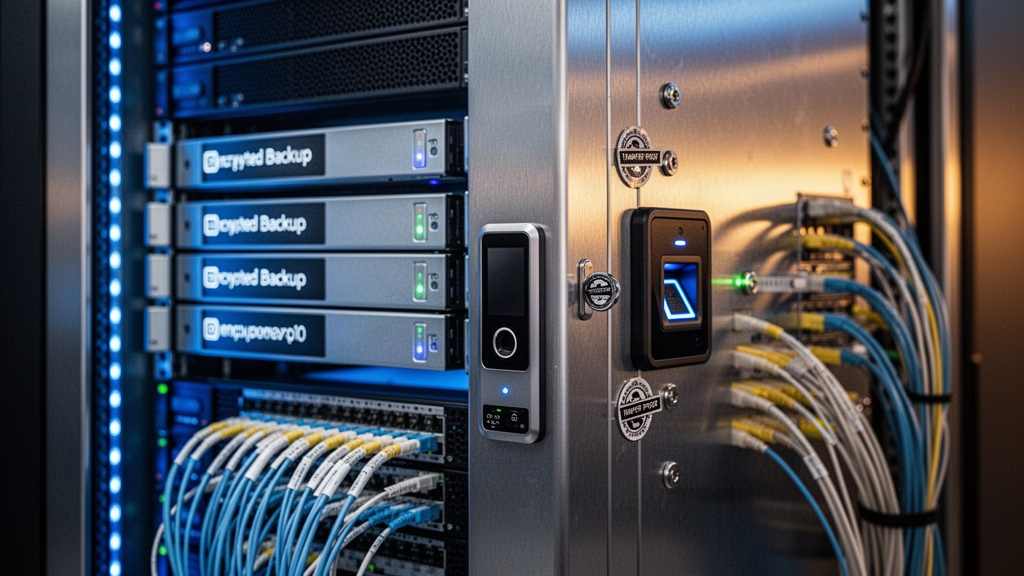
Du côté technique, le chiffrement des données sensibles reste la mesure la plus efficace pour limiter les conséquences d'une intrusion. Même si un attaquant accède aux fichiers, leur contenu reste illisible sans la clé de déchiffrement. La mise en place d'une authentification multi-facteurs (MFA) sur tous les accès critiques réduit drastiquement le risque de compromission par vol de mot de passe.
Les sauvegardes régulières suivant la règle 3-2-1 — trois copies des données, sur deux supports différents, dont une hors site — permettent de reprendre l'activité rapidement après un incident. Trop d'entreprises découvrent lors d'une crise que leurs sauvegardes n'ont jamais été testées et sont inutilisables.
À lire aussi : BNP Secure Entreprise et la digitalisation des entreprises
Sur le plan organisationnel, plusieurs actions structurent une protection efficace :
- Réaliser un inventaire complet des données détenues, en identifiant leur niveau de sensibilité et leur localisation
- Définir et appliquer une politique de gestion des accès basée sur le principe du moindre privilège
- Mettre en place un plan de continuité d'activité (PCA) testé au moins une fois par an
- Former régulièrement les collaborateurs aux bonnes pratiques de cybersécurité et aux procédures internes
- Nommer un référent ou délégué à la protection des données chargé de coordonner la gouvernance informationnelle
La sensibilisation des équipes mérite une attention particulière. Les formations ponctuelles ne suffisent pas. Des exercices de simulation d'attaque par phishing, des rappels réguliers sur les procédures de signalement d'incidents et une culture de la vigilance partagée à tous les niveaux hiérarchiques produisent des résultats bien supérieurs à une simple session annuelle de sensibilisation.
Cadre légal et obligations des organisations
La gestion du patrimoine informationnel s'inscrit dans un cadre réglementaire précis, dont la méconnaissance expose l'entreprise à des sanctions financières significatives.
Le Règlement Général sur la Protection des Données (RGPD), en vigueur depuis 2018, impose aux organisations traitant des données personnelles de résidents européens des obligations strictes : base légale du traitement, information des personnes concernées, durées de conservation limitées, mesures de sécurité adaptées. La CNIL (Commission Nationale de l'Informatique et des Libertés) contrôle l'application de ces règles en France et peut prononcer des amendes allant jusqu'à 4 % du chiffre d'affaires mondial annuel de l'entreprise.
Au-delà du RGPD, d'autres réglementations sectorielles encadrent la gestion de l'information. Les établissements financiers répondent aux exigences de la directive DORA sur la résilience opérationnelle numérique. Les opérateurs d'importance vitale (OIV) sont soumis à des obligations renforcées définies par l'ANSSI. Les entreprises cotées doivent respecter des règles de conservation et de communication des données financières.
La norme ISO 27001, publiée par l'Organisation internationale de normalisation, fournit un cadre reconnu internationalement pour la mise en place d'un système de management de la sécurité de l'information (SMSI). Sa certification démontre aux clients, partenaires et régulateurs que l'entreprise gère ses risques informationnels de manière structurée et documentée.
À lire aussi : Les compétences en gestion du stress et du bien-être pour les leaders d'entreprise
Ignorer ces obligations ne relève pas seulement d'un risque financier. Une violation de données non déclarée dans les 72 heures auprès de la CNIL, comme l'exige le RGPD, peut entraîner des sanctions additionnelles et ternir durablement la réputation de l'organisation auprès de ses clients.
Évaluer et renforcer la gouvernance de l'information au quotidien
Mettre en place des mesures de protection est une première étape. Les maintenir efficaces dans le temps exige une démarche d'amélioration continue, structurée autour d'audits réguliers et d'indicateurs de performance clairs.
Un audit de sécurité informatique annuel permet d'identifier les vulnérabilités techniques non détectées lors des opérations courantes. Des tests d'intrusion (pentests) réalisés par des prestataires spécialisés simulent les techniques des attaquants pour révéler les failles avant qu'elles soient exploitées. Ces exercices produisent des recommandations concrètes, priorisées selon leur criticité.
L'évaluation de la maturité informationnelle de l'organisation va au-delà de la sécurité technique. Elle interroge la qualité des données disponibles, leur accessibilité pour les équipes qui en ont besoin, et leur exploitation effective dans les processus décisionnels. Une information stockée mais jamais consultée ne génère aucune valeur — elle représente uniquement un coût et un risque.
Des indicateurs simples permettent de suivre les progrès : taux de couverture des sauvegardes, délai moyen de détection d'un incident, pourcentage de collaborateurs formés aux procédures de sécurité, nombre d'accès non révoqués après départ d'un employé. Ces métriques rendent la gouvernance de l'information tangible et pilotable.
La cartographie des données constitue un outil puissant trop rarement utilisé. Savoir précisément où résident les données sensibles, qui y accède et comment elles circulent entre les systèmes permet d'identifier les points de fragilité et de prioriser les investissements de protection. Sans cette vision d'ensemble, les mesures de sécurité restent dispersées et insuffisamment coordonnées.
Intégrer la gouvernance de l'information dans les processus RH, les projets informatiques et les relations avec les prestataires transforme la protection des données en réflexe organisationnel. C'est à cette condition que le patrimoine informationnel devient un véritable levier de performance plutôt qu'une source permanente d'inquiétude.